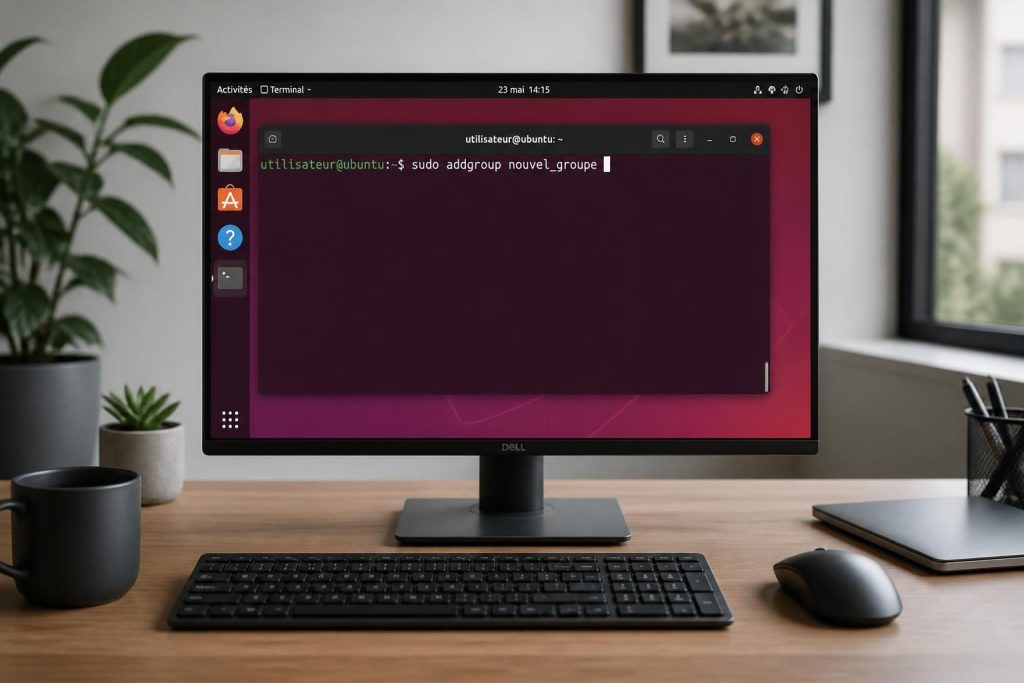
Dans un système Linux, la gestion des utilisateurs et des groupes est un maillon essentiel pour assurer la sécurité et l’organisation des ressources. Comprendre comment créer un groupe utilisateur avec des commandes Linux précises ouvre la voie à une administration système maîtrisée. Grâce à la commande addgroup, il devient accessible même aux néophytes d’établir des groupes, élément fondamental pour définir les permissions et faciliter le travail collaboratif via le terminal. Ce guide s’attache à dévoiler, pas à pas, la méthode simple et claire de création de groupe, ainsi que les notions clés qui orchestrent la gestion utilisateurs dans un environnement open source.
L’article en bref
La commande addgroup est un outil puissant pour installer et organiser des groupes utilisateurs sous Linux. Maîtriser cette commande est un atout majeur pour améliorer la gestion des permissions et simplifier l’administration système.
- Base de gestion de groupes : Un groupe Linux s’identifie par un GID unique pour la gestion des droits.
- Commande addgroup expliquée : Syntaxe claire pour créer un groupe rapidement via le terminal.
- Importance des groupes : Faciliter la collaboration et la sécurité des fichiers partagés.
- Pratiques avancées : Différence entre groupes principaux et secondaires bien définie.
Comprendre et appliquer addgroup renforce le contrôle sur la sécurité et fluidifie l’usage du système Linux.
Les fondements pour comprendre la création de groupe utilisateur sous Linux
Dans l’univers Linux, chaque utilisateur est lié à une identité numérique appelée UID (User ID), tandis que les groupes sont identifiés par un GID (Group ID). Ces entités permettent de contrôler l’accès aux fichiers et aux processus, garantissant ainsi une gestion rigoureuse des autorisations. La connaissance des fichiers /etc/passwd et /etc/group révèle la structure sous-jacente de cette gestion, listant respectivement les comptes utilisateurs et les groupes existants. Le groupe principal attribué automatiquement à un utilisateur lors de sa création détermine les permissions par défaut des fichiers générés, tandis que les groupes secondaires offrent des droits complémentaires.
Pour illustrer cette organisation, on peut consulter la liste des groupes sur le système en utilisant la commande cat /etc/group, qui affiche le nom du groupe, son GID et ses membres. Cette approche simplifie l’identification rapide de l’appartenance d’un utilisateur, une étape incontournable avant toute modification ou création.
Comment fonctionne la commande addgroup pour créer un groupe facilement
La commande addgroup est l’outil le plus accessible pour instaurer un nouveau groupe dans Linux. Sa syntaxe minimale est intuitive : il suffit de taper sudo addgroup nom_du_groupe. L’utilisation d’élévation des droits via sudo est indispensable, car la gestion des groupes requiert des privilèges administrateur. À noter que addgroup crée un groupe avec un GID attribué automatiquement, toujours supérieur au dernier GID existant, assurant l’unicité de l’identifiant.
En pratique, voici un exemple simple :
sudo addgroup developpeurs
Cette commande génère le groupe “developpeurs”, prêt à accueillir de nouveaux membres.
À ce stade, l’ajout d’utilisateurs dans ce groupe se fera par la commande usermod -aG developpeurs nom_utilisateur. Le paramètre -a évite de supprimer des groupes secondaires existants, prévenant une erreur fréquente où un utilisateur perdrait ses autres appartenances.
Rôle clé des groupes dans la gestion des permissions et la collaboration
Les groupes sous Linux ne servent pas uniquement à catégoriser les utilisateurs. Ils conditionnent également la possession et les droits d’accès aux ressources partagées, réglés via les permissions sur les fichiers et dossiers. En définissant les membres d’un même groupe, il devient possible de configurer l’écriture, la lecture ou l’exécution en fonction des besoins collaboratifs.
Un exemple concret : un répertoire professionnel hébergeant des documents confidentiels pourra être accessible en modification uniquement aux membres d’un groupe spécifique. Le bit SGID, placé sur ce répertoire, garantit que tous les nouveaux fichiers créés au sein héritent automatiquement du groupe propriétaire, renforçant ainsi la sécurité sans intervention manuelle répétée.
Différencier groupes principaux et groupes secondaires pour une administration plus efficace
Chaque utilisateur créé avec useradd sous Linux se voit attribuer un groupe principal dont le nom est souvent identique au nom de l’utilisateur, ce groupe est assigné dans le champ GID du fichier /etc/passwd. Ce groupe détermine l’appartenance par défaut des fichiers créés. Par ailleurs, on retrouve des groupes secondaires, mentionnés dans /etc/group, offrant un accès élargi suivant les besoins.
La commande id nom_utilisateur révèle les groupes principaux et secondaires d’un utilisateur, par exemple :
uid=1001(marie) gid=1001(marie) groups=1001(marie),27(sudo),100(users)
Dans ce cas précis, “marie” appartient à son groupe principal, mais également au groupe “sudo” et “users”, ce qui lui octroie des permissions spéciales et une capacité d’administration via sudo.
Commandes incontournables pour la gestion et la vérification des groupes
La bonne maîtrise de l’environnement Linux inclut l’usage régulier de commandes telles que :
id: Affiche les ID utilisateur et groupe ainsi que les groupes secondaires.groups: Liste tous les groupes d’appartenance d’un utilisateur.getent group nom_du_groupe: Affiche les membres inscrits dans un groupe précis.useradd -m -s /bin/bash nom_utilisateur: Crée un nouvel utilisateur avec un répertoire personnel et un shell bash.
Un aspect souvent négligé est la nécessité de se déconnecter et de rouvrir une session après modification d’appartenance à un groupe pour que les nouveaux droits prennent effet. Cette démarche empêche des confusions lors des tests sur les permissions.
| Commande | Fonction | Usage clé |
|---|---|---|
| addgroup nom_du_groupe | Créer un groupe utilisateur | Attribue un nouveau groupe avec un GID unique |
| usermod -aG groupe utilisateur | Ajouter un utilisateur à un groupe | Emploie -a pour ne pas supprimer les autres groupes |
| id nom_utilisateur | Afficher l’identité et groupes | Donne UID, GID et groupes secondaires |
| groups nom_utilisateur | Lister les groupes d’un utilisateur | Présentation simplifiée |
| useradd -m -s /bin/bash utilisateur | Créer un nouvel utilisateur | Crée répertoire personnel et shell bash |
Pour approfondir la gestion des utilisateurs et groupes sous Linux, une ressource essentielle est le tutoriel illustré qui détaille chaque étape, du lancement des commandes aux ajustements des permissions.
Ces vidéos renforcent la compréhension pratique et offrent une vision claire du rôle de ces commandes dans l’administration système au quotidien.
Quelle est la différence fondamentale entre addgroup et groupadd ?
La commande addgroup est une interface conviviale basée sur groupadd qui automatise certaines configurations. Groupadd est plus brute et principale, tandis qu’addgroup intègre des scripts facilitant la création.
Pourquoi utiliser sudo avec addgroup ?
Créer un groupe modifie des configurations sensibles du système, d’où l’obligation d’avoir des privilèges administrateur via sudo.
Comment savoir si un utilisateur est bien ajouté à un groupe ?
Utilisez la commande id ou groups après déconnexion et reconnexion pour vérifier l’appartenance aux groupes.
Quelles erreurs fréquentes éviter lors de l’ajout à un groupe ?
Omettre l’option -a dans usermod -aG supprime les groupes secondaires existants, causant une perte d’accès.