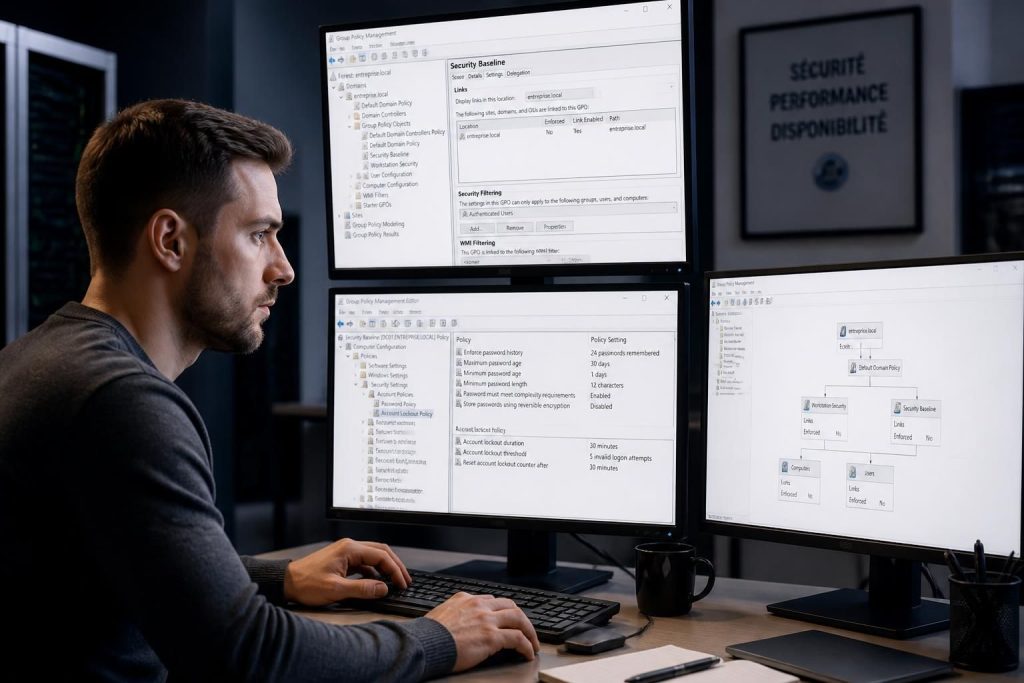
La gestion centralisée des paramètres de sécurité dans un réseau Windows repose largement sur l’utilisation des stratégies de groupe (GPO). Ces règles déterminent non seulement les autorisations des utilisateurs et la configuration des postes, mais aussi la protection contre les menaces numériques. Dans un environnement Active Directory, savoir manipuler les objets de stratégie de groupe permet d’organiser, sécuriser et automatiser la gestion des systèmes informatiques avec finesse. Par exemple, il est possible de (dés)activer l’accès à certaines fonctions système, limiter les installations de logiciels ou renforcer la robustesse des mots de passe, tout en conservant une administration souple et cohérente.
Au fil des mises à jour comme Windows 11 25H2, de nouvelles options enrichissent les paramètres de sécurité, rendant les GPO indispensables aux administrateurs système qui souhaitent éviter les erreurs classiques, telles que laisser des comptes invités actifs ou négliger la suppression des applications par défaut potentiellement vulnérables. Ces bonnes pratiques, si elles sont bien appliquées, contribuent à une surface d’attaque réduite et à un réseau mieux protégé.
L’article en bref
Comprendre comment les GPO gouvernent la sécurité Windows facilite la protection des données et la gestion des accès dans une infrastructure réseau professionnelle.
- Fondamentaux des GPO : centralisation des politiques de sécurité dans Active Directory
- Paramètres clés à maîtriser : contrôle des comptes, mots de passe, accès système et périphériques
- Outils d’administration : exploitation de PowerShell et ADAC pour automatiser et simplifier la gestion
- Audit et maintenance : vérification régulière des GPO pour une sécurité durable
Adopter ces mécanismes assure une gestion sécurisée et efficace de l’infrastructure réseau Windows.
Maîtriser les stratégies de groupe pour une gestion centralisée sûre sous Windows
Les stratégies de groupe, ou GPO, sont le pilier d’une administration système organisée dans l’univers Windows. Leur usage dans un réseau Active Directory permet de déployer des paramètres de sécurité uniformes sur l’ensemble des postes et serveurs, ce qui élimine les risques liés à des configurations disparates. Par exemple, vous pouvez définir à quel moment un poste doit automatiquement verrouiller sa session en cas d’inactivité, ou interdire l’usage des périphériques USB pour se prémunir contre les risques d’infection par malware. Cette rigueur contribue à la stabilité du réseau et à la conformité aux politiques internes.
La configuration centralisée évite les erreurs souvent rencontrées, comme l’oubli de désactiver le compte invité, qui ouvre une brèche exploitée par des intrusions. Chaque changement est diffusé automatiquement sur le domaine, limitant ainsi les interventions manuelles souvent sources de négligences.
Paramètres essentiels pour renforcer la sécurité réseau grâce aux GPO
Sur un réseau Windows, certains réglages méritent une attention particulière car ils conditionnent la sécurité immédiate et à long terme. Ces commandes comprennent notamment :
- Le verrouillage du panneau de configuration afin d’empêcher la modification non autorisée des paramètres système.
- La désactivation du stockage du hash LAN Manager pour protéger les mots de passe des utilisateurs contre les attaques de type brute force.
- La restriction de l’accès à l’invite de commandes pour éviter les manipulations malveillantes via la ligne de commande.
- Le contrôle des redémarrages automatiques afin de préserver le travail des utilisateurs et d’éviter les interruptions intempestives.
- L’interdiction de l’usage des supports amovibles pour limiter les vecteurs d’infection.
- La limitation des installations logicielles pour empêcher l’introduction de programmes non validés.
- La désactivation du compte invité pour renforcer la confidentialité et la protection des ressources.
- L’imposition de règles strictes sur la complexité des mots de passe et leur renouvellement régulier pour une défense robuste.
- Le blocage de l’énumération anonyme des Security Identifiers, crucial pour obfusquer les informations sensibles des utilisateurs.
Ce socle de politiques forme une base solide pour protéger toute infrastructure d’entreprise.
Outils indispensables pour une administration efficace des stratégies de groupe
La gestion des GPO gagne en efficacité grâce à plusieurs outils que chaque administrateur système doit maîtriser :
| Outil | Fonctionnalité clé | Avantage principal |
|---|---|---|
| PowerShell | Automatisation des tâches et scripts personnalisés | Gain de temps et cohérence dans les déploiements |
| Active Directory Administrative Center (ADAC) | Interface graphique de gestion des objets AD et GPO | Simplicité d’utilisation et centralisation des commandes |
| Préférences de Stratégie de Groupe (GPP) | Configuration fine des paramètres système et des applications | Flexibilité et adaptation selon l’organisation |
| Outils d’audit spécifiques (ex. GPOZaurr) | Identification d’anomalies et contrôle des configurations | Sécurité renforcée par détection proactive des failles |
Utiliser ces instruments facilite la tâche administrative et participe à un meilleur contrôle de la sécurité réseau.
La vidéo ci-dessus détaille les étapes clés pour configurer des GPO efficaces et personnalisés.
Maintenir la sécurité avec un audit régulier des stratégies de groupe
La mise en place des GPO ne suffit pas si elle n’est pas accompagnée d’un suivi rigoureux. L’audit périodique des stratégies permet de détecter rapidement les écarts et les vulnérabilités potentielles. Grâce à des scripts PowerShell ciblés ou des outils dédiés comme GPOZaurr, l’administrateur peut analyser la conformité des paramètres aux politiques internes et aux bonnes pratiques. Cette démarche proactive évite les failles liées à des modifications non documentées ou à des configurations obsolètes.
Un audit réussi passe aussi par la sensibilisation des utilisateurs. Des messages de restriction explicites, par exemple sur le blocage de l’invite de commande, éclairent l’utilisateur sur les limites mises en place, favorisant ainsi une meilleure adhésion aux règles. Pour approfondir la gestion de la sécurité, il convient d’explorer les meilleures pratiques sur la protection des données personnelles dans un environnement numérique.
Cette ressource audiovisuelle illustre les bonnes pratiques pour maintenir un Active Directory sécurisé et maîtrisé.
Liste des bonnes pratiques à adopter dans la gestion des politiques de sécurité Windows
- Documenter chaque modification pour garder un historique fiable des configurations.
- Tester les GPO sur un environnement pilote avant mise en production réelle.
- Former les administrateurs aux évolutions des systèmes et des fonctions GPO.
- Automatiser les déploiements avec des scripts PowerShell pour éviter l’erreur humaine.
- Mettre à jour régulièrement les modèles ADMX avec les évolutions Windows et Intune.
- Planifier des audits fréquents et systématiques pour anticiper les risques.
- Intégrer des mécanismes de sauvegarde pour restaurer rapidement les configurations en cas d’incident.
Tableau synthétique des avantages et risques liés à la gestion des GPO
| Aspect | Avantages | Risques en cas de mauvaise gestion |
|---|---|---|
| Centralisation | Sécurité cohérente et déploiements homogènes | Configurations conflictuelles ou incomplètes |
| Automatisation | Réduction des erreurs, gain de temps | Propagation rapide d’erreurs si script mal conçu |
| Contrôle des accès | Réduction des failles liées aux privilèges utilisateurs | Blocage inapproprié d’utilisateurs légitimes |
| Maintenance | Surveillance continue des vulnérabilités potentielles | Négligence des mises à jour et audits |
Comment les GPO contribuent-elles à la conformité dans l’entreprise ?
Les GPO imposent des règles uniformes qui facilitent le respect des normes internes et réglementaires, notamment en matière de sécurité informatique.
Peut-on appliquer des GPO différentes selon les services ?
Oui, par la création d’unités d’organisation dans Active Directory, chaque service peut disposer de stratégies adaptées à ses besoins spécifiques.
Quelles erreurs fréquentes dans la gestion des stratégies de groupe ?
Parmi les erreurs courantes, omettre de tester les GPO avant déploiement et ne pas auditer leur application régulièrement, ce qui peut générer des failles de sécurité.
Comment gérer les conflits entre plusieurs GPO ?
L’ordre de priorité des GPO dans Active Directory détermine leur application ; il convient d’en comprendre la hiérarchie pour éviter des effets contradictoires.
Les GPO peuvent-elles désactiver certaines fonctionnalités Windows ?
Absolument, elles peuvent contrôler l’activation ou la désactivation de nombreuses fonctions, comme l’accès au panneau de configuration ou l’invite de commande, pour renforcer la sécurité.